Dans le premier article de cette série, on a ouvert le capot du WiFi : les couches 1 et 2, le CSMA/CA, le nœud caché, la plomberie. Utile pour comprendre comment ça marche, mais ce n’est jamais la question qu’on me pose. Les vraies questions, celles d’un lecteur qui veut équiper un local ou sécuriser son réseau, sont deux : « je prends quoi en 2026 ? » et « est-ce que c’est vraiment sécurisé ? ». C’est l’objet de ce second volet.
L’essentiel en 30 secondes
- Les générations (WiFi 4 à 8) sont une histoire de couche 1 : chacune ajoute une bande ou une largeur de canal. Le WiFi 8 rompt avec la course au débit pour viser la fiabilité.
- En 2026, le point d’équilibre pour déployer, c’est WiFi 6 / 6E (mature, WPA3 obligatoire) ; le WiFi 7 si le matériel et les clients suivent.
- La sécurité a sa propre chronologie, indépendante des générations : WEP → WPA → WPA2 → WPA3.
- Le WPA2 reste solide si le mot de passe est fort, mais sa poignée de main se capture et se casse hors ligne.
- Le WPA3 (SAE + PMF obligatoire) ferme les deux attaques les plus courantes.
Les générations, sans la fiche technique
On a tendance à réduire les générations à un chiffre de débit sur une boîte. C’est le meilleur moyen de mal acheter. Ce qui compte, c’est ce que chacune a réellement changé.
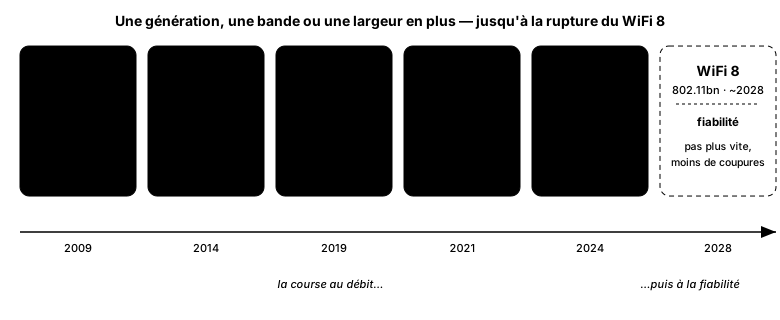
Chaque génération ajoute une bande ou une largeur de canal — jusqu’à la rupture du WiFi 8.
Le WiFi 4 (802.11n) introduit le MIMO, plusieurs antennes en parallèle. Le WiFi 5 (802.11ac) se concentre sur le 5 GHz et les canaux larges. Le WiFi 6 (802.11ax) change de philosophie : son apport n’est pas le débit brut mais la densité — l’OFDMA permet de servir efficacement beaucoup de clients en même temps, ce qui compte bien plus dans une salle bondée que le pic théorique. Le WiFi 6E n’est que du WiFi 6 étendu à la bande 6 GHz. Le WiFi 7 (802.11be, ratifié en 2024) pousse les canaux à 320 MHz et apporte le MLO, la capacité d’agréger deux bandes simultanément. Le WiFi 8 (802.11bn), attendu vers 2028, ne cherchera pas à aller plus vite : il vise la fiabilité — moins de latence de pointe, moins de coupures en mobilité.
Alors, en 2026 ? La bonne question n’est presque jamais « quel débit ? » mais « combien de clients simultanés, et dans quel environnement ? ». Pour équiper aujourd’hui, le WiFi 6 / 6E est le point d’équilibre : mature, largement disponible, et il impose le WPA3. Le WiFi 7 a du sens si le matériel est neuf et les clients compatibles, sinon vous payez pour du MLO que personne n’utilise. Et par pitié, ne remplacez pas un parc qui tient la charge juste pour un numéro plus grand.
La sécurité : de la passoire au coffre
Voici le point que beaucoup ratent : la sécurité ne suit pas les générations. Elle a sa propre chronologie, et un AP WiFi 6 peut très bien être mal configuré. Quatre étapes.
Le WEP, c’est la passoire. Cassé depuis le début des années 2000, il se craque en quelques minutes avec des outils grand public. S’il apparaît quelque part chez vous, c’est une urgence, pas un choix.
Le WPA fut une rustine (TKIP) posée sur le matériel WEP existant, le temps de la transition. Obsolète lui aussi.
Le WPA2 (AES-CCMP) a été le standard de fait pendant quinze ans, et il reste solide — à une condition : que le mot de passe soit fort. Car sa faiblesse n’est pas le chiffrement, c’est sa poignée de main. On y revient juste après.
Le WPA3 (2018) corrige précisément ce point avec deux mécanismes. Le SAE (Simultaneous Authentication of Equals) remplace l’échange de clé vulnérable du WPA2 : il rend l’attaque par dictionnaire hors ligne inopérante, car chaque tentative de mot de passe exige désormais une interaction avec le réseau. Et le PMF (802.11w, Protected Management Frames), obligatoire en WPA3, protège les trames de gestion — celles-là mêmes qui servaient à éjecter les clients. Le WPA3 est d’ailleurs imposé pour la certification WiFi 6E : dans la bande 6 GHz, ni WEP, ni WPA2, ni réseau ouvert classique ne sont autorisés.
Comment on attaque un WiFi, en vrai
Comprendre l’attaque, c’est comprendre pourquoi le WPA3 existe. Voici la chaîne classique contre un WPA2 personnel.
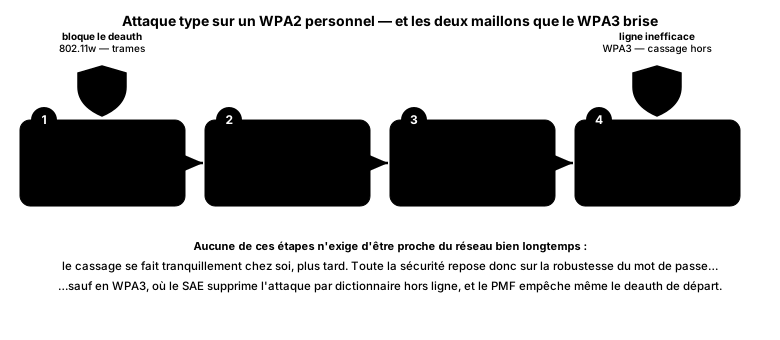
Le PMF bloque le deauth de départ, le SAE rend le cassage hors ligne inefficace.
En WPA2, les trames de gestion ne sont pas signées : l’attaquant forge une trame de dé-authentification et éjecte un client à volonté. Le client se reconnecte aussitôt et rejoue sa poignée de main — que l’attaquant n’a plus qu’à capturer. À partir de là, plus besoin d’être sur place : le cassage se fait hors ligne, tranquillement, en testant des millions de mots de passe sur sa propre machine. Variante encore plus discrète, l’attaque PMKID : on récupère l’information directement auprès du point d’accès, sans même attendre qu’un client se connecte.
Toute la sécurité d’un WPA2-Personal repose donc, au final, sur la robustesse du mot de passe. Le WPA3 change la donne : le SAE supprime le cassage hors ligne, et le PMF empêche même le deauth de départ. Ce n’est pas un hasard si ce sont les deux maillons que le schéma marque en vert.
Reste une attaque que ni WPA2 ni WPA3 ne règlent seuls : l’evil twin, un faux point d’accès qui affiche votre SSID pour intercepter les connexions. Là, ce n’est pas la crypto qui est en cause mais l’humain qui se connecte au mauvais réseau — et aucun protocole ne corrige entièrement ça.
Les erreurs classiques
- Laisser WEP, WPA ou TKIP « pour la compatibilité ». Un seul mode faible activé, et tout le réseau peut être rétrogradé vers lui. Coupez-les.
- Un mot de passe PSK faible. En WPA2, c’est le seul rempart réel : « Livebox2024 » se casse en quelques minutes hors ligne.
- Ne pas activer le PMF quand il est optionnel (en 2,4 et 5 GHz, WPA2). Activez-le : c’est ce qui neutralise les deauth.
- Croire qu’un SSID masqué protège. Il ne masque rien pour qui écoute, et complique juste la vie de vos propres clients.
- Se reposer sur le filtrage par adresse MAC. Une MAC se falsifie en une commande — voir l’article couche 2.
- Laisser le WPS activé. Son code PIN se brute-force ; il annule l’intérêt d’un bon mot de passe.
Ce que je retiens
La génération WiFi et la sécurité WiFi sont deux axes indépendants qu’on confond trop souvent. La génération, c’est du confort : de la densité, du débit, de la latence. La sécurité, c’est une autre timeline, qui a sa propre logique et ses propres pièges. En 2026, le réflexe raisonnable tient en une phrase : déployez du WiFi 6/6E (ou 7 si le parc le justifie), passez en WPA3 dès que vos clients le permettent — en mode transition sinon —, activez le PMF, choisissez un mot de passe long, et bannissez WEP et WPS. Le reste, c’est du marketing sur une boîte.
Sources
- Wi-Fi Alliance, spécification WPA3 et programme Wi-Fi CERTIFIED (SAE, PMF, Enhanced Open) — wi-fi.org.
- IEEE 802.11, norme de référence, incluant 802.11w (Protected Management Frames) — IEEE 802.11 Working Group.
- Attaque PMKID (capture sans client), Jens Steube / hashcat, 2018 — hashcat.net.
- KRACK (Key Reinstallation Attacks contre WPA2), M. Vanhoef, 2017 — krackattacks.com.